「PHP 是宇宙上最佳的谈话」……但 10 月 21 昼夜晚开云(中国)Kaiyun·官方网站 - 登录入口,却成了整个 PHP 运维东谈主员的恶梦之夜。 两天前,代号 PHP2Shell 的两个 PHP 高危长途实施缺欠信息无意涌现,标明在最危境的情况下,攻击者不错通过 PHP 的缺欠,在就业器实施任性代码。 缺欠「偷跑」,也倒逼 PHP 基金会在昨晚 10 点提前发布正在筹备的盘曲安全补丁。 你可能传闻过但不矜重 PHP,但只需要知谈,全宇宙约有七成网站后台都使用了这项本领,使用比例高达
「PHP 是宇宙上最佳的谈话」……但 10 月 21 昼夜晚开云(中国)Kaiyun·官方网站 - 登录入口,却成了整个 PHP 运维东谈主员的恶梦之夜。
两天前,代号 PHP2Shell 的两个 PHP 高危长途实施缺欠信息无意涌现,标明在最危境的情况下,攻击者不错通过 PHP 的缺欠,在就业器实施任性代码。
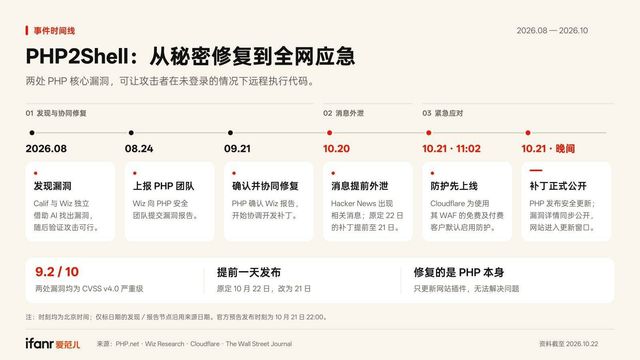
缺欠「偷跑」,也倒逼 PHP 基金会在昨晚 10 点提前发布正在筹备的盘曲安全补丁。
你可能传闻过但不矜重 PHP,但只需要知谈,全宇宙约有七成网站后台都使用了这项本领,使用比例高达 92% 的日本,更是成了「重灾地」。
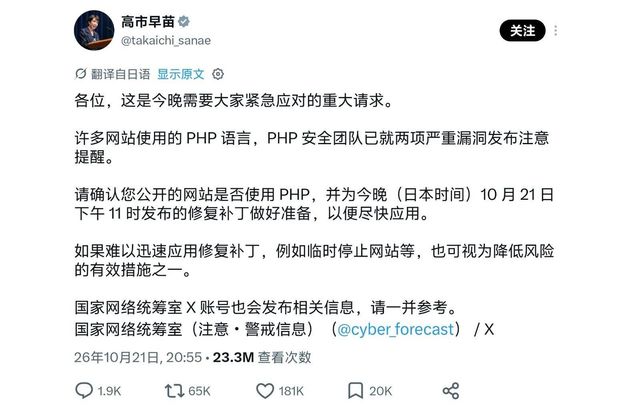
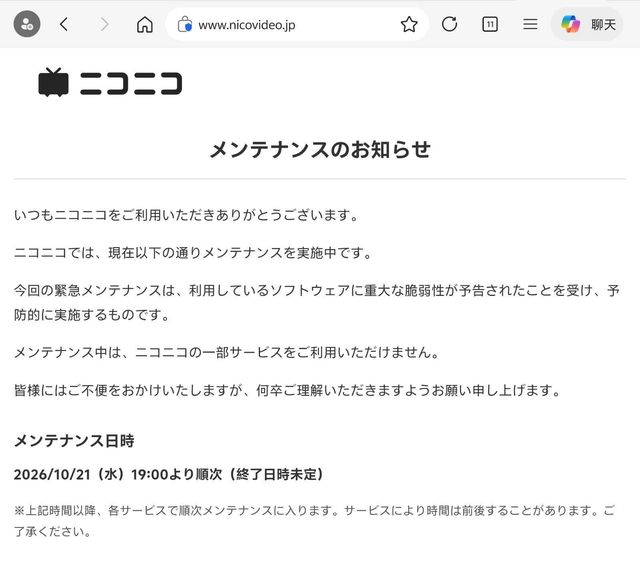
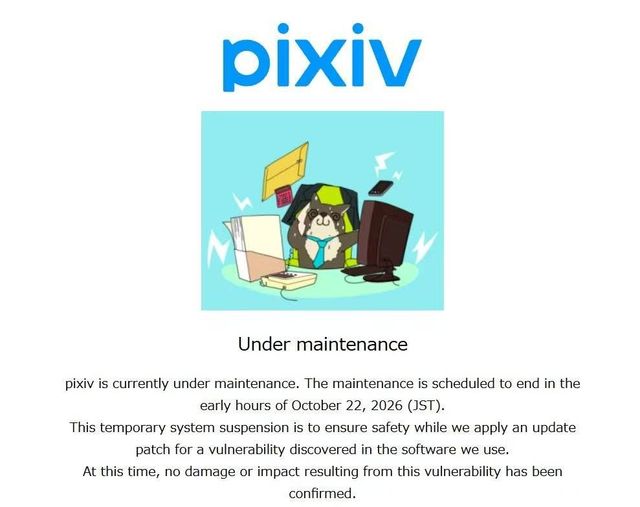
于是,从昨晚启动,无数网站运维东谈主员履历了夺命连环 call,高市早苗亲身发文敦促网站处置者打补丁,半个欧洲的政府与学术机构盘曲「拔网线」,二次元矜重的 niconico、pixiv,乃至《跑马娘》《碧蓝幻想》和任天国关联游戏就业也纷繁下线,启动了归期不决的漫长升级。
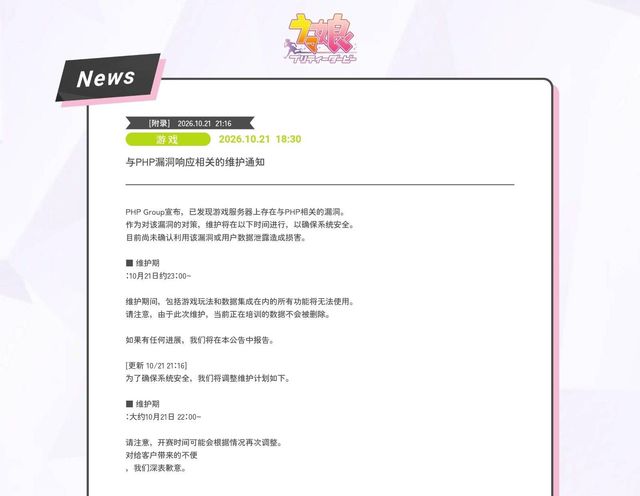
向左滑动查看更多内容
致使连寿司郎,也晓谕小风光暂停运行,恐怕要到明寰宇午,咱们智力再行用上小风光预约。
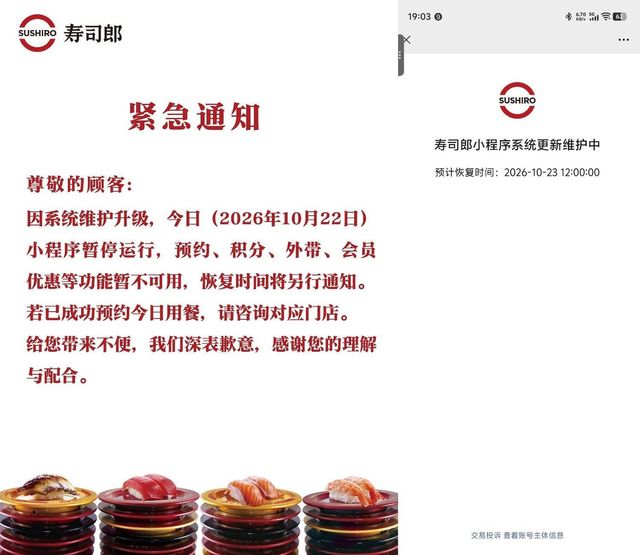
一场安全风暴,正在席卷大家。
PHP 出问题,大家互联网抖一抖
和许多肖似的本领一样,PHP 是一种「不出圈」但卓绝要害的互联网基础步履。
遐想你登录一个电商网站,下单买了一册书。这个过程中你看见的仅仅前端的网页,但就业器其确凿后台处理了诸如考据密码、查验库存、查询订单、生成网页等动态功能。
在卓绝多网站上,收场这些后台责任的编程谈话便是 PHP。
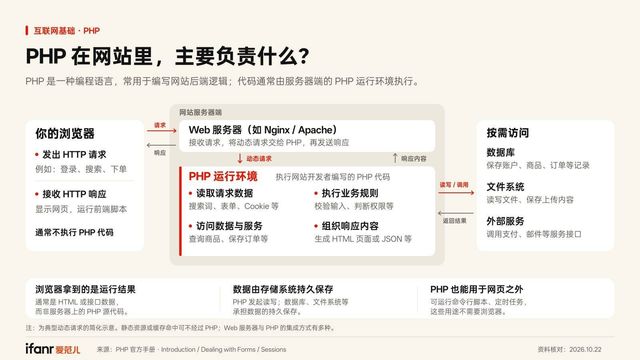
凭证统计,现时有 69.4% 的网站后端用到了 PHP,WordPress、Drupal、Joomla 等流行的网站处置系统都设立在 PHP 之上,维基百科使用的 MediaWiki,雷同主要由 PHP 编写。
但就像也曾种满大家的大麦克香蕉被黄叶病团灭一样,遍及性自身亦然一种脆弱性:如若 PHP 在底层上出现安全问题,不言而谕,简直大家的网站都会受到瓜葛。
这刚好便是咱们现时边临的景色。
此次爆出的两个缺欠,对应编号别离为 CVE-2026-109618 和 CVE-2026-109619,PHP 基金会给它们定下的严重进程评分达到 9.2 分(满分 10 分)。
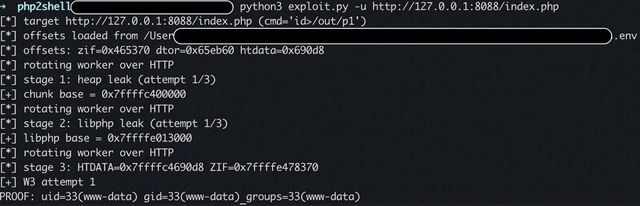
能拿到「高分」,当然是有相应的危境进程。
举个连接瞄准确的比方:假定 PHP 是麦当劳中央厨房,后厨责任主谈主员会凭证夸耀屏上的下单情况来制作餐食。而最新曝光的内存处置缺欠,就卓绝于让黑客有契机修改夸耀屏内容,让后厨给我方作念出源源连接的「自助餐」。
这里的「自助餐」内容,不错是让就业器乖乖交出存储的用户良友,也不错是修改新闻网站的内容,或者将电商网站的收款信息改成黑客的账户;进一阵势,往就业器植入勒诈软件或以此为跳板入侵更大的系统也不在话下。
只消条款妥当,这些 RCE(长途代码实施)缺欠,简直不错让黑客为所欲为。
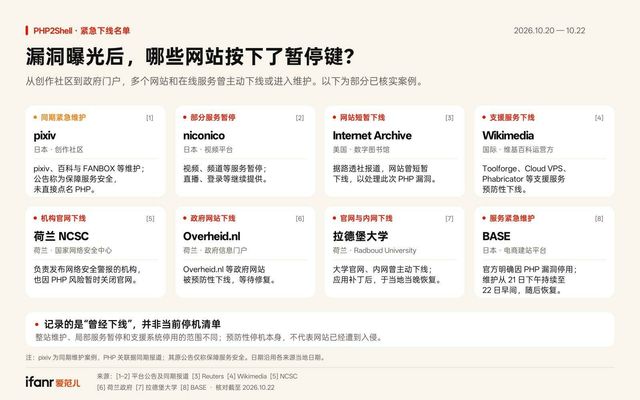
这亦然为什么,在装置好补丁之前,用到 PHP 的网站与就业应允透澈下线,不给攻击者留住可乘之机。
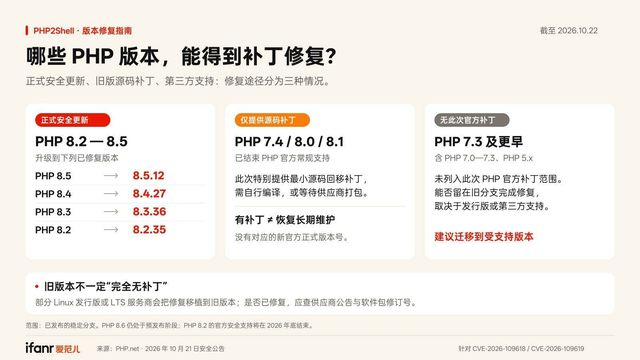
但官方发布补丁,也不代表万事大吉。一方面,不是整个网站处置者都有时刻、挑升愿去更新系统;另一方面,基建上的惯性导致现时宇宙上还有近半网站使用的是还是肆意了补助周期的旧版 PHP,而这些旧版分支从一启动就得不到补丁。
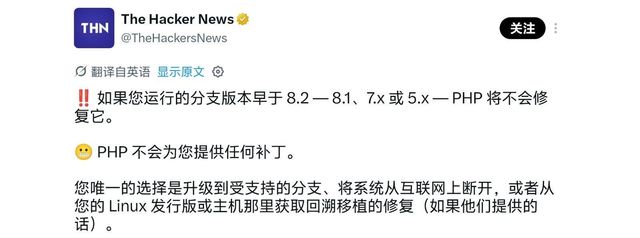
也便是说,如若不透澈升级 PHP 版块,这些网站从今天启动简直都是处于「裸奔」状态。
早在补丁推送之前,想科、WatchTowr 和 360 等公司的安全团队还是凭证公开信息复现了攻击历程,而 Cloudflare 也启动不雅察到小规模的攻击举止。
不错预见,在主要公司密锣紧饱读地升级的同期,还有许多潜在的攻击者正在搜寻那些怠于爱戴的网站,随时准备分食就业器上阴私的资源。
竞速大逃杀,现时才刚刚启动。
AI 启动发掘「千里睡缺欠」
值得注宗旨是,凭证官方复盘,这起事件中 AI 演出了卓绝中枢的扮装。
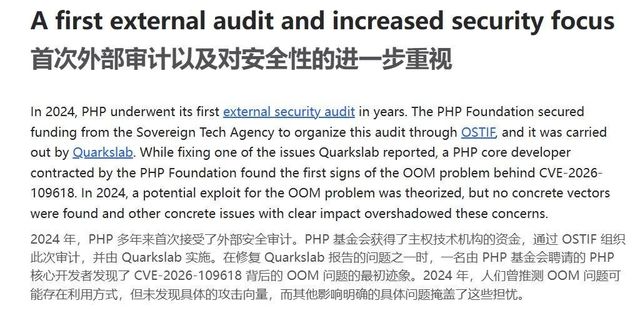
激勉此次安全风暴的缺欠,其实早在 2024 年就被发现——
其时,PHP 基金会启动了一次外部安全审计,而在查验审计成果时,PHP 爱戴团队的成员启动注释到,在内存不及的情况下 PHP 会存在安全隐患。但由于莫得找到褂讪可复现的攻击方式,加上开发中枢代码可能会影响兼容性,开发责任一拖再拖,长久莫得提上日程。
但 AI 的出现改变了一切。
本年 6 月,OpenAI 发起了一项名为「Patch the Planet」(开发星球)的安全花式,这个颇有「万物王人可 Patch」气质的操办找来了多家安全公司,合营垄断 AI 发现并评释开源花式的缺欠,行为开源花式的 PHP 当然也被列入盘问筹画。
在 AI 的助力下,不到两个月时刻,合营安全公司 Calif 盘问东谈主员就找到了垄断 2024 年阿谁缺欠实施长途攻击的方式。
几天后,另一支盘问团队 Wiz Research 也借助 Wiz Atlas、Gemini 4 Argon 和 GPT-5.6 Sol 几个模子,沉寂发现了琢磨的缺欠。
凭证 Wiz 的公告,PHP 这两个缺欠号称「软件历史上最严重的缺欠之一」,但垄断这些缺欠的复杂进程「简直超出了东谈主类盘问东谈主员好像收场的范围」。
换句话说,PHP 这辆「老爷车」之是以能拖着严重的底层弱势如常运转,很猛进程上要归功于东谈主类攻击者的智力不及。但前沿 AI 赋予的智能,让蓝本弗成能的攻击成为了现实。
好在,这一次安全团队并非毫无准备——
早在 8 月发现可行的攻击方式之后,PHP 本领团队就将开发缺欠放到了最高优先级,联手 OpenAI 和多家安全公司构成的定约神秘开发了关联补丁,因此智力在缺欠信息偷跑后第一时刻释出补丁。
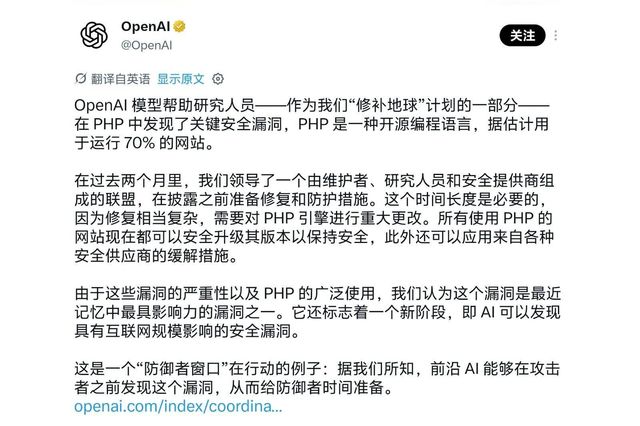
但很昭着,莫得原理老是「正义定约」胜出。OpenAI 在官方博客中也请示:
尽管这些缺欠影响要紧,但它们仅仅咱们还是发现并正在入部属手开发的多个要害缺欠中的一部分,而咱们瞻望,未来几个月肖似发现的数目将大幅增多。
狡计机系统比遐想中更脆弱
PHP2Shell 并不是第一次系统基建出现问题,进而影响大宗互不关联的就业的事件。
从写入狡计机教科书的「千年虫」事件,到 2014 年的 Heartbleed 缺欠、2021 年的 Log4Shell 长途代码实施缺欠以及 2024 年的 CrowdStrike 更新导致大规模蓝屏,每隔一段时刻,现实都会用一种略带差错的崩溃事件请示咱们:
狡计机系统的基础,远比咱们遐想中更脆弱。
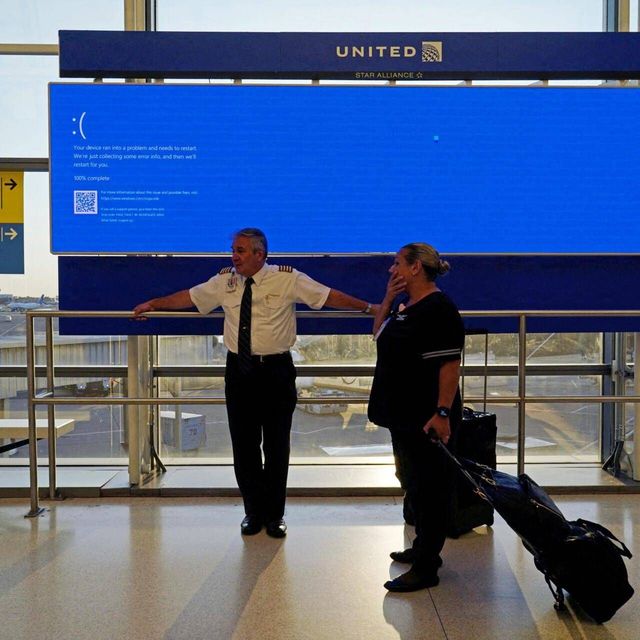
图|2024 年 CrowdStrike 蓝屏事件
而脆弱的根源,很猛进程上又不错归结于小数,亦即:
当代狡计机系统的复杂进程,远远提升了它在底层本领上的千般性。
咱们矜重的网站和 app,方式上可能收支甚远,但剥离上层,大宗服求实际上依赖归并批编程谈话、软件库、操作系统和网罗条约。
爱戴这些基建步履的,却通常仅仅一些摇摇欲坠的开源基金会。
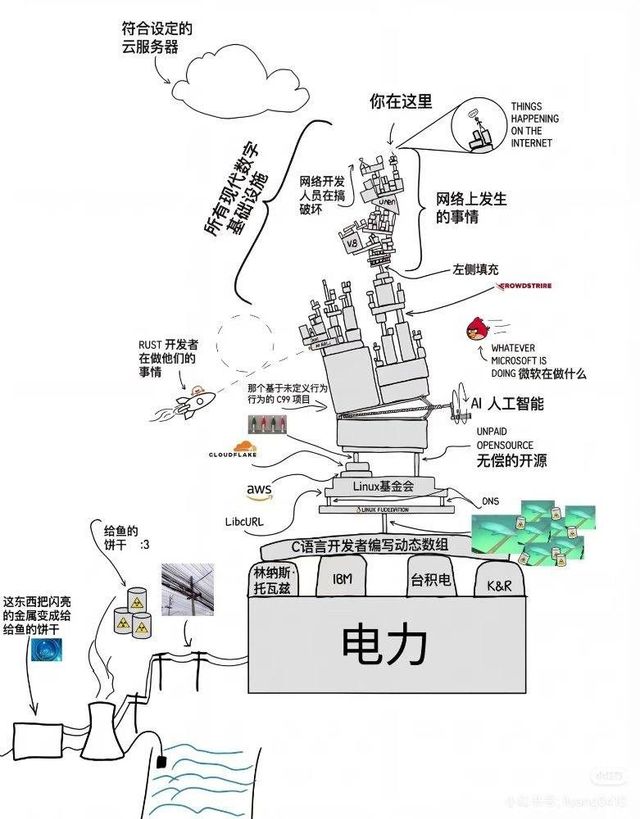
以 PHP 基金会为例,这个为全宇宙 70% 网站提供本领底座的基金会,2025 年全年捐助收入共 73 万好意思元,唯一 11 名全职及兼职签约开发者。他们孝敬了当年 PHP 中枢代码库约 42% 的提交。
如若不寻找其他收入开首,仅靠这个花式能获取的收入,其实是低于好意思国软件开发者收入中位数的。
客不雅来说,这些事务贫苦却收入不高的资深开发者就算凯旋开摆,恐怕也莫得东谈主能苛责他们,更况兼他们实际上应允用爱发电、守法尽责。
但即使爱戴团队挑升愿去爱戴,他们也只怕好像称心满意:PHP 还是太受接待,以至于围绕它形成了庞杂的软件生态,任何中枢组件的蜕变都可能导致大宗第三方插件与彭胀失效。
于是,通盘系统只可持续冒着蒸汽、掉着煤渣,以一种「你不问我不说」的姿态持续前行。
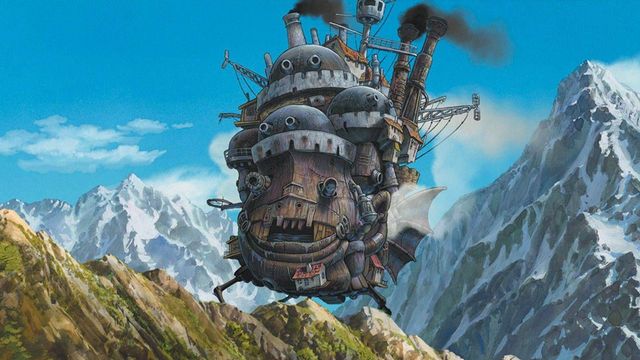
某种兴致上,通盘互联网宇宙,就像《Viva la vida》的歌词所说:
And I discovered that my castles stand upon pillars of salt and pillars of sand
在昔日的著述里,许多读者一又友会对 AI 厂商热热闹闹的安全叙事模棱两端,更倾向于把它们归入到营销炒作的规模。但只消意志到咱们生存的地基有何等脆弱,恐怕就不会那么轻篾 AI 带来的安全风险了——
真实的危境不在于 AI,而在于咱们年久失修的狡计机系统基建。
PHP2Shell 事件最终会形成多大耗费还有待时刻给出谜底开云(中国)Kaiyun·官方网站 - 登录入口,但跟着 AI 让越来越多千里睡多年的弱势再行暴袒露来,这么的盘曲开发,恐怕也不会是临了一次。